
Cyber Exposure: як оцінити реальний рівень кіберризику?
9 хв
30.09.2026
Вступ
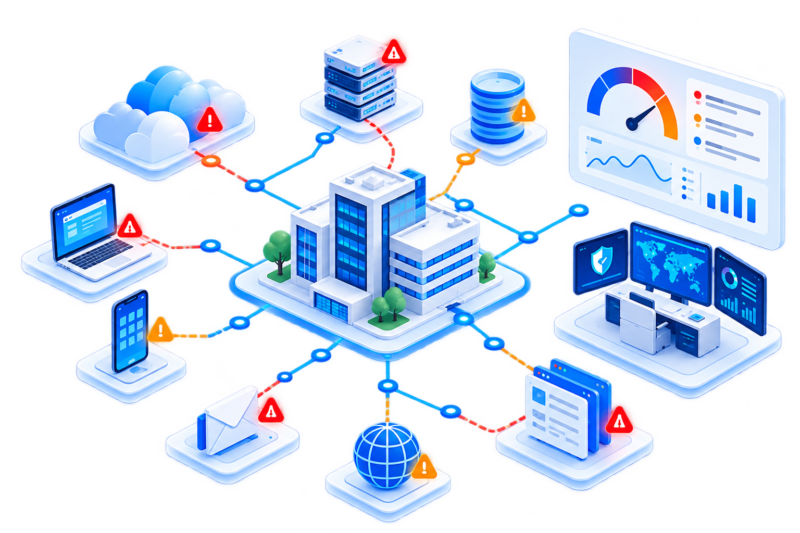
ІТ-інфраструктура сучасної компанії постійно змінюється. Бізнес підключає хмарні сервіси, запускає вебзастосунки й API, додає нові пристрої, облікові записи та зовнішні сервіси. Разом із цим збільшується і кількість потенційних точок входу для атакувальників.
За таких умов самого переліку знайдених вразливостей уже недостатньо. Критична CVE на ізольованому тестовому сервері та така сама вразливість на бізнес-критичній системі, доступній з інтернету, створюють принципово різний рівень ризику.
Саме тут стає важливим підхід Cyber Exposure — оцінка не лише окремих вразливостей, а всієї сукупності умов, які можуть зробити актив доступним для атаки.
Що таке Cyber Exposure
Cyber Exposure можна розглядати як сукупність умов, за яких активи організації можуть бути атаковані, скомпрометовані або використані для подальшого розвитку атаки.
До таких умов належать:
- програмні вразливості;
- неправильні конфігурації;
- відкриті в інтернет системи та сервіси;
- незахищені вебзастосунки та API;
- застаріле програмне забезпечення;
- слабкі або скомпрометовані облікові записи;
- ризики Active Directory та інших систем ідентифікації;
- IoT та OT-пристрої;
- невраховані активи та Shadow IT;
- людський фактор.
Тому оцінка кіберризиків (security risk assessment) не повинна обмежуватися лише технічною критичністю окремої CVE.
Не менш важливо розуміти, де знаходиться вразливість, який актив вона зачіпає, чи доступний він з інтернету, наскільки він важливий для бізнесу та чи використовують цю вразливість у реальних атаках.
Саме на цьому будується exposure management — безперервний процес виявлення, оцінювання, пріоритизації та зменшення кіберризиків у межах усієї поверхні атак організації.
Звідки виникає реальний кіберризик
Cyber exposure зазвичай формується не через один фактор, а через комбінацію кількох умов.
Вразливості
Першим джерелом ризику залишаються вразливості в операційних системах, серверах, робочих станціях, мережевому обладнанні, вебзастосунках, API, хмарній інфраструктурі, IoT та OT-середовищах. Однак велика кількість знайдених CVE ще не означає, що всі вони мають однаковий пріоритет.
Помилкові конфігурації
Неправильні права доступу, відкриті порти, слабкі паролі, небезпечні протоколи або помилки конфігурації хмарних сервісів можуть створити шлях до компрометації навіть за відсутності критичної програмної вразливості.
Невраховані активи та Shadow IT
Особливо небезпечними є системи, про існування яких команда безпеки не знає. Це можуть бути тестові сервери, забуті домени, хмарні ресурси, вебсервіси або пристрої, що залишилися поза регулярним процесом контролю. Якщо актив відсутній в інвентаризації, найімовірніше, він також не потрапляє до регулярного vulnerability scanning, patch management та контролю конфігурацій.
Ідентичності та людський фактор
Окремої уваги потребують облікові записи та користувачі. Компрометація корпоративного акаунта, слабка конфігурація Active Directory, надмірні права або успішна phishing-атака можуть надати зловмиснику доступ до критичних систем навіть тоді, коли безпосередньо на них немає критичних CVE. Тому сучасна оцінка кіберризиків повинна охоплювати як технічні, так і людські активи.
Як оцінити реальний рівень ризику
Щоб перейти від списку вразливостей до реальної оцінки cyber exposure, потрібно поєднати декілька типів даних.
Vulnerability data
Основою аналізу залишаються актуальні vulnerability data:
- CVE;
- рівень критичності;
- CVSS;
- наявність виправлення;
- тип вразливості;
- можливі наслідки експлуатації;
- наявність публічного exploit.
Проте оцінювання лише за принципом Critical / High / Medium / Low не показує повної картини. Наприклад, дві вразливості з однаковим CVSS можуть мати абсолютно різний бізнес-ризик, якщо одна знаходиться на внутрішній тестовій машині, а друга на критичному сервері, доступному безпосередньо з інтернету.
Threat Intelligence
Наступний рівень контексту забезпечує Threat Intelligence.
Під час пріоритизації важливо визначити:
- чи існує робочий exploit;
- чи зафіксована експлуатація вразливості в реальних атаках;
- чи входить вона до переліків відомих експлуатованих вразливостей;
- чи пов’язана вона з ransomware;
- наскільки ймовірною є її експлуатація найближчим часом.
Наприклад, у Holm Security дані про загрози доповнюються інформацією про відомі експлойти, ransomware та іншими threat intelligence-джерелами. Для оцінювання й пріоритизації вразливостей також використовується EPSS — показник імовірності експлуатації вразливості. Такий контекст дозволяє відокремити теоретично небезпечні проблеми від тих, які вже можуть використовуватися зловмисниками.
Attack Surface Management
Ще один важливий компонент — Attack Surface Management (ASM). Attack surface охоплює всі активи та точки взаємодії, через які потенційний атакувальник може спробувати отримати доступ до систем або даних. Проблема полягає в тому, що поверхня атак постійно змінюється. Компанія може створити новий домен, розгорнути хмарний сервер, опублікувати API або додати сервіс, про який команда інформаційної безпеки дізнається не одразу. Тому традиційної інвентаризації активів недостатньо.
ASM передбачає постійне:
- виявлення активів;
- визначення зовнішньої доступності;
- класифікацію систем;
- пошук нових точок входу;
- моніторинг змін;
- виявлення Shadow IT.
Holm Security визначає Attack Surface Management саме як безперервний процес виявлення, класифікації та управління потенційними точками входу, а автоматичне виявлення активів інтегроване з процесом їх подальшої оцінки.
Таким чином, cyber exposure оцінюється на основі фактичного стану інфраструктури, а не статичного переліку обладнання з останнього аудиту.
Як Holm Security допомагає оцінювати Cyber Exposure
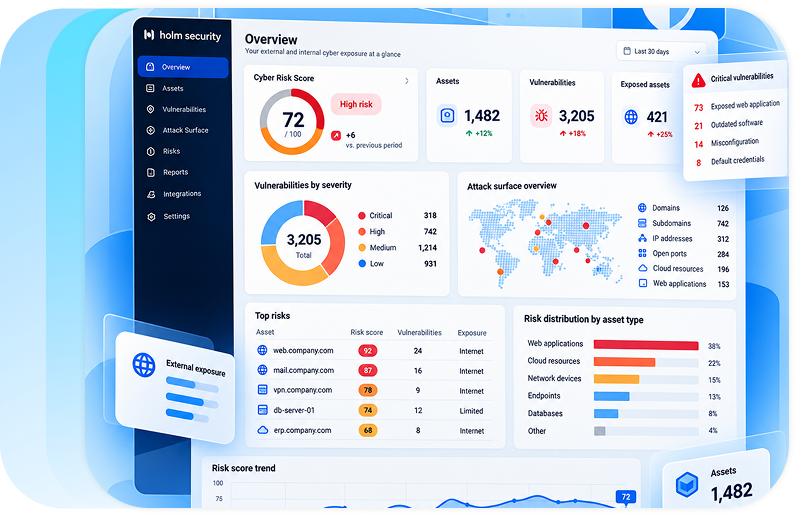
Holm Security об’єднує vulnerability management, Attack Surface Management та risk-based prioritization у межах єдиної платформи.
Платформа охоплює різні вектори атак, зокрема:
- сервери та мережеву інфраструктуру;
- комп’ютери та кінцеві пристрої;
- вебзастосунки;
- API;
- хмарні платформи;
- Kubernetes;
- IoT;
- OT;
- користувачів та людський фактор.
Також ASM та EASM інтегровані безпосередньо у Vulnerability Management Platform Holm Security. Це дозволяє працювати з технічними та людськими ризиками в єдиному середовищі, а не збирати результати з декількох незалежних інструментів.
Як формується Risk Score у Holm Security
Для пріоритизації Holm Security використовує risk score від 0 до 100: що вищий показник, то вищий визначений платформою рівень ризику для активу. Під час його формування враховується не лише кількість знайдених проблем.
До розрахунку входять:
- виявлені вразливості та рівень їх критичності;
- кількість вразливостей для різних типів активів;
- заданий бізнес-вплив активу;
- тип пристрою — наприклад, сервер або клієнтський пристрій;
- доступність активу з публічного інтернету;
- наявність відомих експлойтів;
- зв’язок вразливостей із ransomware.
Internet-facing активи, сервери, активи з високим бізнес-впливом та системи з уразливостями, пов’язаними з exploit або ransomware, отримують додаткову вагу під час оцінювання. У результаті команда безпеки отримує не просто перелік із сотень або тисяч CVE, а можливість побачити, які активи створюють найбільший потенційний ризик і з чого варто починати remediation. Водночас risk score варто використовувати саме як інструмент пріоритизації, а не як абсолютний показник безпеки організації.
Практичні рекомендації щодо зменшення Cyber Exposure
Починати варто з повного розуміння власної поверхні атак.
1. Проведіть інвентаризацію активів. Визначте всі сервери, пристрої, вебзастосунки, API, домени, хмарні сервіси, IoT та OT-системи. Окремо перевірте активи, доступні з інтернету.
2. Визначте бізнес-критичність. Не всі системи однаково важливі. Позначте активи, компрометація яких може:
- зупинити критичні бізнес-процеси;
- призвести до витоку конфіденційних даних;
- вплинути на клієнтів;
- створити фінансові або репутаційні втрати.
3. Автоматизуйте виявлення та сканування. Разового vulnerability assessment недостатньо. Інфраструктура змінюється щодня, тому сканування та asset discovery мають виконуватися регулярно або безперервно.
4. Додайте Threat Intelligence. Під час визначення пріоритетів враховуйте не лише CVSS, а й наявність exploit, факти активної експлуатації, EPSS та зв’язок із ransomware.
5. Пріоритизуйте за реальним ризиком. Насамперед опрацьовуйте проблеми, в яких одночасно поєднується декілька факторів: критичний актив + доступність з інтернету + експлуатована вразливість + високий бізнес-вплив. Саме такі комбінації зазвичай вимагають швидшої реакції, ніж просто CVE з високим CVSS.
6. Контролюйте динаміку ризику. Після remediation важливо бачити не тільки кількість закритих CVE, а й те, як змінюється загальний рівень exposure. Для цього варто визначати відповідальних за усунення проблем, SLA, строки виконання та регулярно контролювати зміну risk score.
Висновок
Реальний рівень кіберризику не визначається кількістю знайдених CVE. Для обґрунтованої пріоритизації необхідно одночасно враховувати поверхню атак, бізнес-критичність активів, доступність з інтернету, конфігурації, ідентичності та актуальні дані про експлуатацію загроз. Підхід Cyber Exposure дозволяє перейти від реактивного усунення окремих вразливостей до системного управління ризиком і спрямовувати ресурси команди безпеки туди, де потенційний вплив атаки є найбільшим.
Holm Security підтримує такий підхід завдяки поєднанню Vulnerability Management, Attack Surface Management, Threat Intelligence, автоматизованого виявлення активів та ризик-орієнтованої пріоритизації в межах однієї платформи.
Зв’язатися з нами
ТОВ “СОФТІКО”
Ми підберемо оптимальні рішення для вашого бізнесу та забезпечимо підтримку на кожному етапі.
