
Автоматизований pentest у Holm Security
9 хв
12.11.2026
Вступ
Перевірка захищеності корпоративної інфраструктури не може обмежуватися одноразовою перевіркою раз на рік. Нові вразливості з’являються постійно, змінюється конфігурація систем, додаються сервери, вебзастосунки, API та інші активи. Тому поряд із класичним penetration testing (тестуванням на проникнення) організації дедалі частіше використовують автоматизовані засоби безперервної оцінки вразливостей.
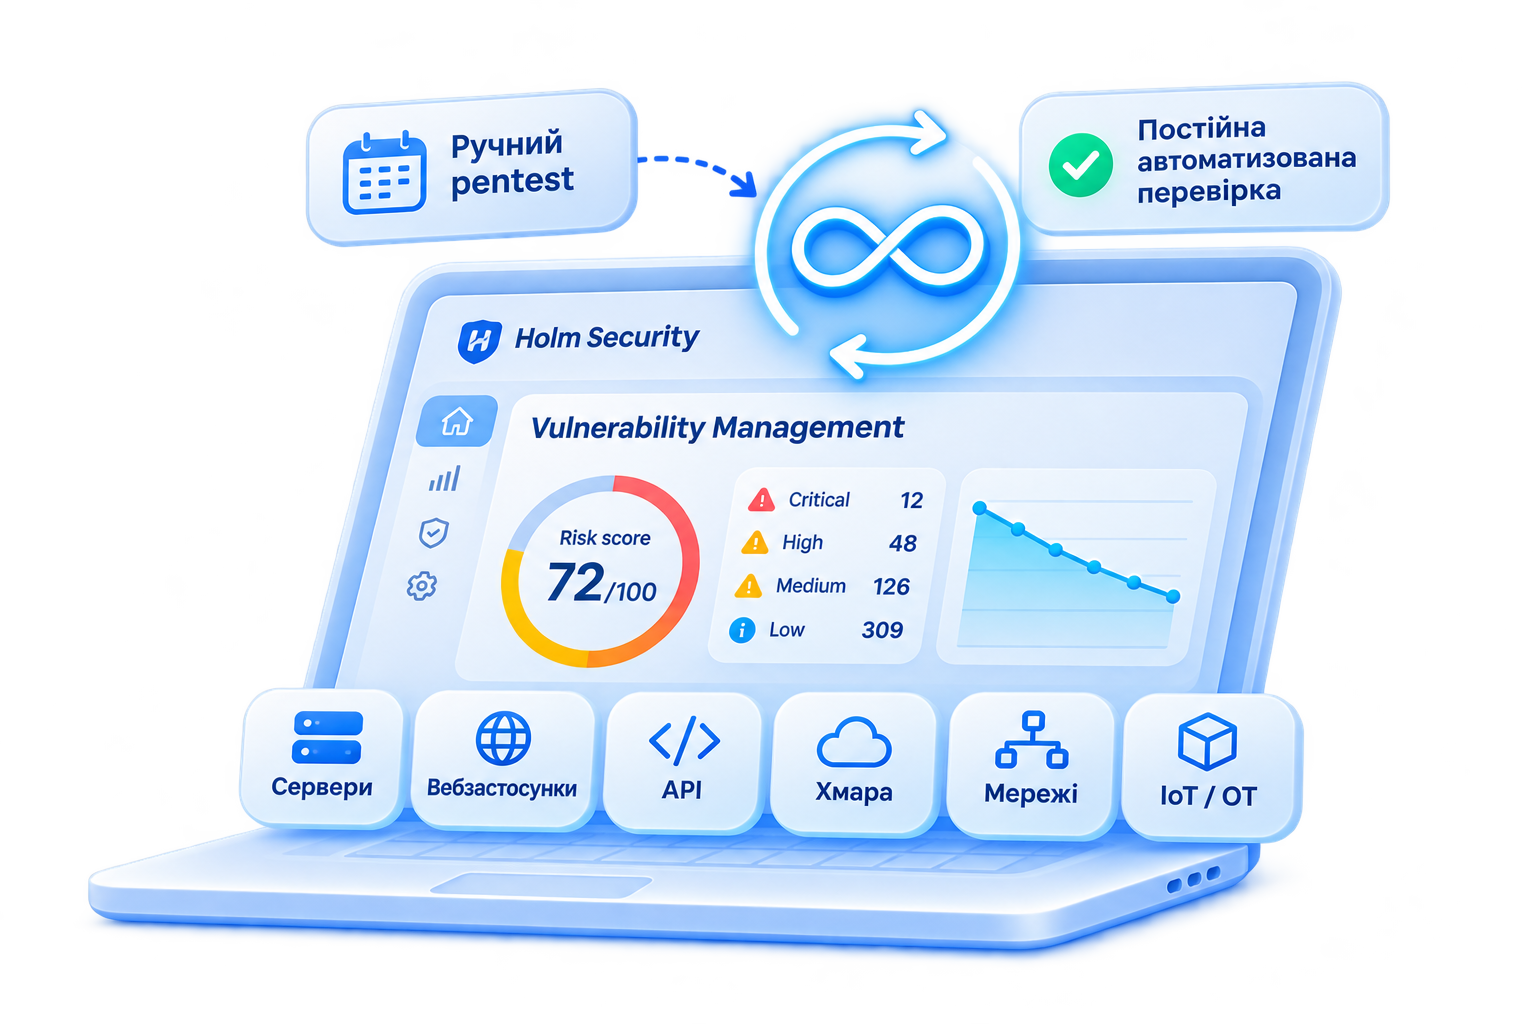
Терміном «автоматизований pentest» (автоматизоване тестування на проникнення) іноді позначають регулярні активні перевірки захищеності IT-систем. У Holm Security ці можливості реалізовані через платформу управління вразливостями (Vulnerability Management). Вона автоматизує пошук вразливостей, оцінювання ризиків і визначення пріоритетів їх усунення. Водночас платформа не замінює класичний pentest, а доповнює його, забезпечуючи регулярний контроль безпеки між ручними перевірками.
Що таке penetration testing і чим він відрізняється від автоматизації
Класичний penetration testing – це тестування на проникнення, під час якого фахівці моделюють дії зловмисника та перевіряють, чи можна використати вразливості для отримання несанкціонованого доступу до систем або даних. Такий підхід дозволяє виявляти складні проблеми безпеки, зокрема ті, що пов’язані з особливостями конкретної IT-інфраструктури.
Проте ручне тестування потребує часу та залучення кваліфікованих спеціалістів. Зазвичай його проводять для визначених систем у межах окремого проєкту, тому воно не забезпечує постійного контролю всієї інфраструктури.
Автоматизоване управління вразливостями (Vulnerability Management) має інше завдання – регулярно виявляти вразливості в IT-системах, оцінювати пов’язані з ними ризики та опомагати командам безпеки визначати пріоритети усунення проблем.
Наприклад, якщо після чергового оновлення програмного забезпечення або зміни налаштувань виникає нова відома вразливість, автоматизована перевірка допомагає своєчасно її виявити, не чекаючи наступного ручного pentest.
Ручний pentest і автоматизована перевірка: у чому різниця?
Класичний pentest (тестування на проникнення) передбачає перевірку безпеки IT-систем фахівцями, які імітують дії хакерів. Вони не лише шукають вразливості, а й перевіряють, чи можна використати їх для проникнення в систему, отримання доступу до конфіденційних даних або порушення роботи сервісів.
Автоматизована перевірка вразливостей працює за іншим принципом. Спеціалізоване програмне забезпечення регулярно сканує сервери, мережеве обладнання, вебзастосунки та інші IT-системи, виявляє відомі вразливості й допомагає оцінити їхню небезпеку.
Наприклад, якщо на сервері встановлена застаріла версія програмного забезпечення з відомою вразливістю, автоматизована система може виявити цю проблему під час чергового сканування та повідомити про неї IT-команду. Фахівцям не потрібно щоразу проводити повноцінне ручне тестування, щоб знаходити такі типові загрози.
Отже, головна відмінність полягає в підході: ручний pentest допомагає з’ясувати, як зловмисник може проникнути в систему, а автоматизована перевірка дозволяє регулярно виявляти відомі вразливості в IT-інфраструктурі.
Як працює автоматизований pentest у Holm Security
Holm Security Next-Gen Vulnerability Management Platform побудована навколо автоматизованого виявлення активів, оцінювання вразливостей, пріоритизації ризиків, remediation, звітності та подальшого контролю. Для System & Network Security виробник прямо вказує на автоматичне й безперервне asset discovery та monitoring, vulnerability assessments, prioritization, reporting і follow-up.
Платформа охоплює різні категорії активів: системи та сервери, комп’ютери, мережеве обладнання, OT, IoT, Kubernetes, cloud-native платформи, вебзастосунки та API. Для систем і мереж Holm Security заявляє виявлення понад 200 000 вразливостей.
Сканування та виявлення активів
Перший етап: визнчаити, що саме потрібно перевіряти. Для локальних мереж Holm Security використовує Scanner Appliance. Для публічно доступних активів цей компонент не обов’язковий. Після додавання хостів, IP-діапазонів або мереж адміністратор створює профіль сканування та може запускати перевірку одноразово або за розкладом.
При роботі з IP-діапазонами платформа автоматично виявляє нові активні хости. Holm Security рекомендує такий підхід, зокрема тому, що він дозволяє відстежувати появу нових пристроїв, активних вузлів і відкритих портів.
Механіка мережевої перевірки також описана виробником. Спочатку виконується pre-scan та fingerprinting хоста. Платформа надсилає спеціально сформовані пакети, аналізує відповіді та визначає операційну систему, активні сервіси й відкриті порти. Після цього inference-based scan engine вибирає лише релевантні vulnerability checks, запускає їх та аналізує результати. Такий підхід зменшує зайве навантаження на мережу та прискорює оцінювання.
Саме тут перевірка безпеки систем переходить від разового завдання до повторюваного процесу.
Перевірка вебзастосунків та API
Для вебзастосунків Holm Security використовує Dynamic Application Security Testing (DAST), а також Software Composition Analysis для компонентів, зокрема JavaScript. DAST перевіряє застосунок під час його роботи та моделює взаємодію з ним так, як це міг би робити зловмисник.
Платформа перевіряє вебзастосунки на типові класи проблем, серед яких SQL injection, Cross-Site Scripting, Cross-Site Request Forgery, IDOR, неправильні конфігурації, застарілі компоненти, витік чутливої інформації та слабкі паролі. Підтримуються як перевірки без автентифікації, так і перевірки з автентифікацією, тобто можна тестувати функціональність, доступну лише після входу в систему.
Окремий напрям – API Security. Holm Security підтримує оцінювання REST, GraphQL і SOAP API та перевірки на категорії OWASP API Top 10. Підтримуються також формати імпорту, зокрема Postman, Fiddler, Burp Suite і HAR. Таким чином, security testing не обмежується тільки традиційними серверами або робочими станціями.
Аналіз і пріоритизація
Після виявлення проблем платформа не просто формує перелік CVE. Holm Security використовує оцінку ризику від 0 до 100 для пріоритизації активів. Під час оцінки враховується, які вразливості знайдені та наскільки вони небезпечні. Вищий пріоритет отримують, зокрема, вразливості, які вже використовуються зловмисниками або пов’язані з ransomware.
Простіше можна так:
Щоб визначити, чи існують відомі способи експлуатації вразливості, Holm Security використовує кілька перевірених джерел, зокрема CISA KEV, VulnCheck, ExploitDB і Metasploit. Команда Security Research постійно відстежує нові загрози, рекомендації виробників та інші надійні джерела. Автоматизація та ШІ допомагають швидше створювати нові тести, але кожен із них додатково перевіряють фахівці Holm Security.
Тому автоматизований pentest у Holm Security – це не просто разове сканування. Платформа постійно оновлює перевірки та допомагає зрозуміти, які знайдені проблеми потрібно усувати в першу чергу.
Переваги автоматизації для бізнесу
Головна перевага автоматизації це – постійний контроль замість разових перевірок. Після налаштування Holm Security може автоматично виявляти активи, стежити за змінами, шукати вразливості, визначати їхній пріоритет, формувати звіти та контролювати подальші дії.
Для IT-команди це означає краще розуміння поверхні атаки та можливість швидше помічати нові проблеми. Типові й відомі вразливості платформа перевіряє автоматично, тому фахівці можуть більше часу приділяти складним і критичним для бізнесу сценаріям.
Тому автоматизований і ручний pentest краще використовувати разом: автоматизація забезпечує постійний контроль, а ручне тестування допомагає глибше перевіряти складні сценарії.
Коли використовувати automated vulnerability testing
Підхід Holm Security добре підходить компаніям, де потрібно регулярно перевіряти велику інфраструктуру, яка постійно змінюється: мережі, сервери, вебзастосунки, API, OT, IoT та хмарні середовища. Автоматичне виявлення активів допомагає знаходити нові системи навіть тоді, коли їх не додали до переліку вручну.
При цьому Holm Security не замінює ручний pentest. Автоматизація допомагає постійно контролювати інфраструктуру та знаходити відомі й типові вразливості, а ручне тестування потрібне для складніших сценаріїв, де важливі досвід, логіка та експертна оцінка фахівця.
Тому автоматизований pentest у Holm Security краще розглядати як постійний контроль між ручними перевірками. Це допомагає зробити security testing регулярною частиною роботи з кіберризиками, а не перевіркою, яку проводять лише час від часу або перед аудитом.
Зв’язатися з нами
ТОВ “СОФТІКО”
Ми підберемо оптимальні рішення для вашого бізнесу та забезпечимо підтримку на кожному етапі.
