
Автоматизований pentest у Holm Security
9 хв
12.11.2026
Вступ
Перевірка захищеності корпоративної інфраструктури не може обмежуватися одноразовою перевіркою раз на рік. Нові вразливості з’являються постійно, змінюється конфігурація систем, додаються сервери, вебзастосунки, API та інші активи. Тому поряд із класичним penetration testing (тестуванням на проникнення) організації дедалі частіше використовують автоматизовані засоби безперервної оцінки вразливостей.
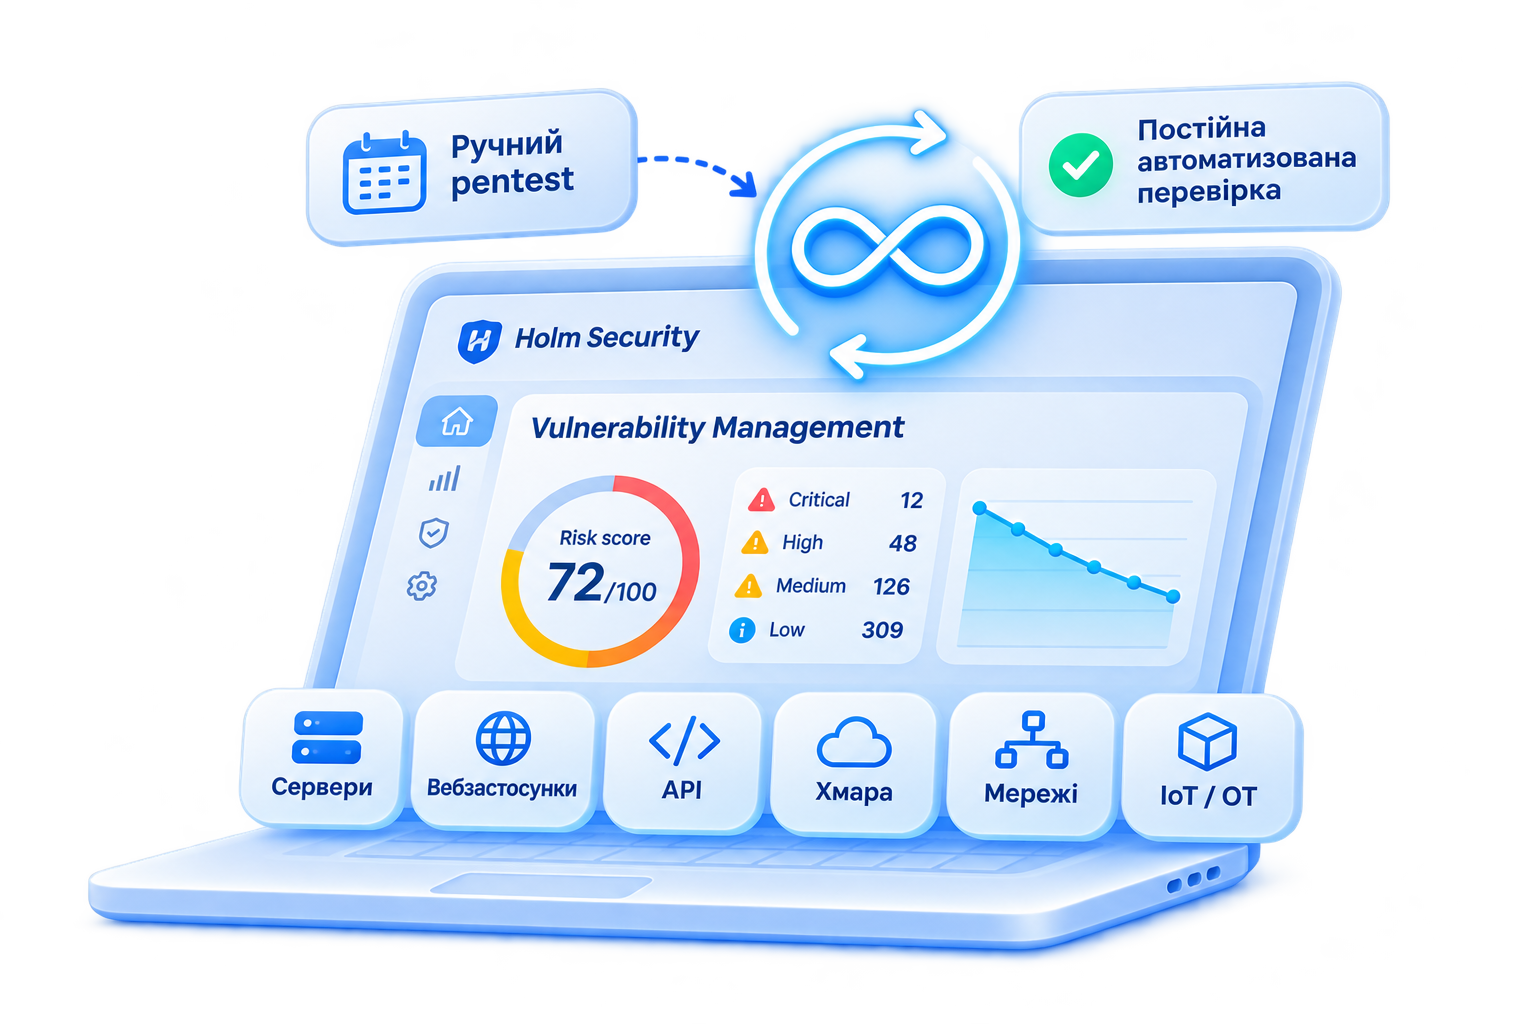
Терміном «автоматизований pentest» (автоматизоване тестування на проникнення) іноді позначають регулярні активні перевірки захищеності IT-систем. У Holm Security ці можливості реалізовані через платформу управління вразливостями (Vulnerability Management). Вона автоматизує пошук вразливостей, оцінювання ризиків і визначення пріоритетів їх усунення. Водночас платформа не замінює класичний pentest, а доповнює його, забезпечуючи регулярний контроль безпеки між ручними перевірками.
Що таке penetration testing і чим він відрізняється від автоматизації
Класичний penetration testing – це тестування на проникнення, під час якого фахівці моделюють дії зловмисника та перевіряють, чи можна використати вразливості для отримання несанкціонованого доступу до систем або даних. Такий підхід дозволяє виявляти складні проблеми безпеки, зокрема ті, що пов’язані з особливостями конкретної IT-інфраструктури.
Проте ручне тестування потребує часу та залучення кваліфікованих спеціалістів. Зазвичай його проводять для визначених систем у межах окремого проєкту, тому воно не забезпечує постійного контролю всієї інфраструктури.
Автоматизоване управління вразливостями (Vulnerability Management) має інше завдання – регулярно виявляти вразливості в IT-системах, оцінювати пов’язані з ними ризики та опомагати командам безпеки визначати пріоритети усунення проблем.
Наприклад, якщо після чергового оновлення програмного забезпечення або зміни налаштувань виникає нова відома вразливість, автоматизована перевірка допомагає своєчасно її виявити, не чекаючи наступного ручного pentest.
Обмеження класичного pentest
Основне обмеження ручного pentest пов’язане не з якістю тестування, а з тим, як часто його проводять і скільки систем він охоплює. Зазвичай penetration testing зосереджується на окремих критично важливих системах. Натомість платформа vulnerability management (управління вразливостями) дозволяє регулярно перевіряти значно більшу частину IT-інфраструктури та контролювати поверхню атаки (attack surface).
Це особливо важливо для IT-інфраструктури, яка постійно змінюється. У мережі з’являються нові сервери та пристрої, відкриваються нові порти, оновлюється програмне забезпечення або змінюються налаштування систем. Також постійно розвиваються вебзастосунки, API та хмарні середовища. Кожна така зміна може створювати нові вразливості.
На практиці це означає, що результати pentest показують стан захищеності перевірених систем лише на момент тестування.
Як працює автоматизований pentest у Holm Security
Платформа Holm Security Next-Gen Vulnerability Management автоматизує основні етапи перевірки безпеки: виявлення IT-активів, пошук вразливостей, оцінювання ризиків, визначення пріоритетів усунення проблем, формування звітів і подальший контроль. Завдяки цьому компанії можуть регулярно перевіряти захищеність своєї IT-інфраструктури та своєчасно реагувати на нові загрози.
Holm Security охоплює різні категорії IT-активів: сервери, комп’ютери, мережеве обладнання, промислові системи (OT), пристрої Інтернету речей (IoT), хмарні платформи, вебзастосунки та API. Платформа здатна виявляти понад 200 000 вразливостей у системах і мережах.
Сканування та виявлення активів
Перший етап – визначення систем, які потрібно перевірити. Для сканування локальних мереж Holm Security використовує спеціальний компонент Scanner Appliance. Для перевірки публічно доступних систем його встановлення не є обов’язковим.
Адміністратор додає до платформи сервери, IP-адреси або цілі діапазони адрес, налаштовує параметри сканування та визначає, коли запускати перевірки: одноразово або за розкладом.
Якщо для сканування вказано діапазон IP-адрес, платформа може автоматично виявляти нові активні пристрої в мережі. Це дозволяє відстежувати зміни в інфраструктурі, зокрема появу нових серверів, робочих станцій і відкритих портів.
Як відбувається сканування? Спочатку Holm Security збирає інформацію про систему: визначає операційну систему, активні сервіси та відкриті порти. Для цього платформа надсилає спеціальні мережеві запити й аналізує отримані відповіді.
На основі зібраних даних система обирає відповідні перевірки вразливостей, запускає їх та аналізує результати. Це допомагає уникати зайвих перевірок, зменшувати навантаження на мережу та прискорювати сканування.
Завдяки автоматизації такі перевірки можна проводити регулярно, а не лише під час окремого аудиту безпеки.
Перевірка вебзастосунків та API
Для перевірки вебзастосунків Holm Security використовує технологію Dynamic Application Security Testing (DAST) — динамічне тестування безпеки застосунків. Вона дозволяє перевіряти застосунок під час його роботи, моделюючи потенційні дії зловмисника.
Також платформа підтримує Software Composition Analysis (SCA) – аналіз сторонніх програмних компонентів, зокрема бібліотек JavaScript, на наявність відомих вразливостей.
Holm Security допомагає виявляти поширені проблеми безпеки вебзастосунків, зокрема SQL-ін’єкції, міжсайтовий скриптинг (XSS), міжсайтову підробку запитів (CSRF), порушення контролю доступу (IDOR), неправильні налаштування, застарілі компоненти, витоки конфіденційної інформації та слабкі паролі.
Платформа підтримує перевірки як без авторизації, так і після входу в систему. Це дозволяє аналізувати не лише публічні сторінки, а й функціональність, доступну авторизованим користувачам.
Окремий напрям – безпека API. Holm Security підтримує перевірки REST, GraphQL і SOAP API з урахуванням категорій ризиків OWASP API Top 10. Також можна імпортувати дані для тестування з Postman, Fiddler, Burp Suite та файлів HAR.
Таким чином, автоматизована перевірка охоплює не лише сервери та робочі станції, а й вебзастосунки та API, через які компанії обмінюються даними й надають цифрові послуги.
Аналіз і пріоритизація ризиків
Після сканування Holm Security не просто формує список знайдених вразливостей. Платформа допомагає визначити, які проблеми становлять найбільшу загрозу та потребують першочергового усунення.
Для цього використовується оцінка ризику за шкалою від 0 до 100. Вона враховує виявлені вразливості та рівень їхньої небезпеки. Особливу увагу приділяють проблемам, які вже використовують зловмисники або які можуть бути пов’язані з атаками програм-вимагачів (ransomware).
Щоб визначити, чи існують відомі способи використання вразливостей, Holm Security аналізує інформацію з перевірених джерел, зокрема CISA KEV, VulnCheck, ExploitDB і Metasploit.
Команда Security Research постійно відстежує нові загрози, рекомендації виробників програмного забезпечення та інформацію про виявлені вразливості. Автоматизація та штучний інтелект допомагають швидше розробляти нові перевірки, які додатково перевіряють фахівці Holm Security.
У результаті компанія отримує не просто перелік вразливостей, а інформацію для ухвалення рішень: які системи потребують уваги та які проблеми необхідно усунути насамперед.
Саме тому Holm Security варто розглядати не як інструмент разового сканування, а як платформу для регулярного контролю вразливостей і управління кіберризиками.
Переваги автоматизації для бізнесу
Головна перевага автоматизації це – постійний контроль замість разових перевірок. Після налаштування Holm Security може автоматично виявляти активи, стежити за змінами, шукати вразливості, визначати їхній пріоритет, формувати звіти та контролювати подальші дії.
Для IT-команди це означає краще розуміння поверхні атаки та можливість швидше помічати нові проблеми. Типові й відомі вразливості платформа перевіряє автоматично, тому фахівці можуть більше часу приділяти складним і критичним для бізнесу сценаріям.
Тому автоматизований і ручний pentest краще використовувати разом: автоматизація забезпечує постійний контроль, а ручне тестування допомагає глибше перевіряти складні сценарії.
Коли використовувати automated vulnerability testing?
Підхід Holm Security підходить компаніям, де потрібно регулярно перевіряти велику інфраструктуру, яка постійно змінюється: мережі, сервери, вебзастосунки, API, OT, IoT та хмарні середовища. Автоматичне виявлення активів допомагає знаходити нові системи навіть тоді, коли їх не додали до переліку вручну.
При цьому Holm Security не замінює ручний pentest. Автоматизація допомагає постійно контролювати інфраструктуру та знаходити відомі й типові вразливості, а ручне тестування потрібне для складніших сценаріїв, де важливі досвід, логіка та експертна оцінка фахівця.
Тому автоматизований pentest у Holm Security краще розглядати як постійний контроль між ручними перевірками. Це допомагає зробити security testing регулярною частиною роботи з кіберризиками, а не перевіркою, яку проводять лише час від часу або перед аудитом.
Связаться с нами
ООО «СОФТИКО»
Мы подберем оптимальные решения для вашего бизнеса и обеспечим поддержку на каждом этапе.
